




ランサムウェア被害後の明暗を分ける、バックアップ対策と復旧オペレーションを総合的に強化する手段とは?
初動対応が復旧の行方を握る──技術・組織の両面で「確実に機能する仕組み」を整備せよ


激しさを増すサイバー攻撃……。日本企業も相次いでランサムウェア被害に遭っており、その様子は連日のように報道されている。一方で、被害後に早期復旧できた企業、できなかった企業の差に注目が集まっている。本稿では、2026年9月17日に開催した「Security Online Day 2026 Autumn」より、Arcserve Japanの講演内容をレポートする。ここ数年で、侵入を未然に防ぐ対策には大きな前進が見られたが、被害後の復旧対策が疎かなままの企業も多い。いかに被害を最小限に抑え、迅速に事業を元通りに再開できるか。その実践に有効となる手段を、同社の福田康幸氏が解説した。
攻撃被害から早期復旧できた企業には、何が備わっていたのか
ランサムウェア被害に遭った企業・団体のなかには、調査や復旧にかなりの時間を要するケースも見られる。そして、当然だが復旧が長期化すればするほど、調査・復旧にかかる費用も高額になっていく。ランサムウェア被害による影響は、身代金の要求だけにとどまらない。基幹システムや業務システムが停止すれば、売上機会の損失、取引先や顧客への影響、信用低下といった問題にもつながり得る。
従来のセキュリティ対策では、境界型防御を中心に、不正侵入を事前に防止することに重点が置かれてきた。しかし、AIの悪用なども相まって攻撃の巧妙化・大規模化・高速化が進んだ今、すべての侵入を防ぐことは現実的に不可能である。
では、どうすべきか。答えは、出来る限り迅速に、かつ影響を最小限に抑えて復旧できる仕組みを、平時から整えておくほかない。福田氏は「復旧にかかる時間は、業務停止の長さに直結する。被害を受けることを前提に、事業を早期に復旧できる体制を整えなければならない」と訴える。これこそがサイバーレジリエンスの考え方である。

侵入型ランサムウェアの場合、業務データだけでなく、復旧手段であるバックアップデータも標的とされる。攻撃者は、バックアップデータを削除・暗号化したり、管理システムを利用不能にしたりすることで、標的とする組織の復旧を困難にする。バックアップが利用できなければ自力での復旧は難航し、当然、業務再開までに要する時間はさらに延びることになる。

直近、早期復旧の重要性を世に知らしめた事例として、福田氏はニチレイの取り組みを紹介した。同社は2026年7月、外部からの不正アクセスによりシステム障害に陥った。ネットワークの緊急遮断が行われ、マスメディアでも大々的に報道された。しかし、被害発生から約10日で、全拠点が通常稼働に戻る見込みだと発表したのである。多くの有名企業がサイバー攻撃により長期的な被害を受ける中で、この早期復旧は世間からも高く評価された。
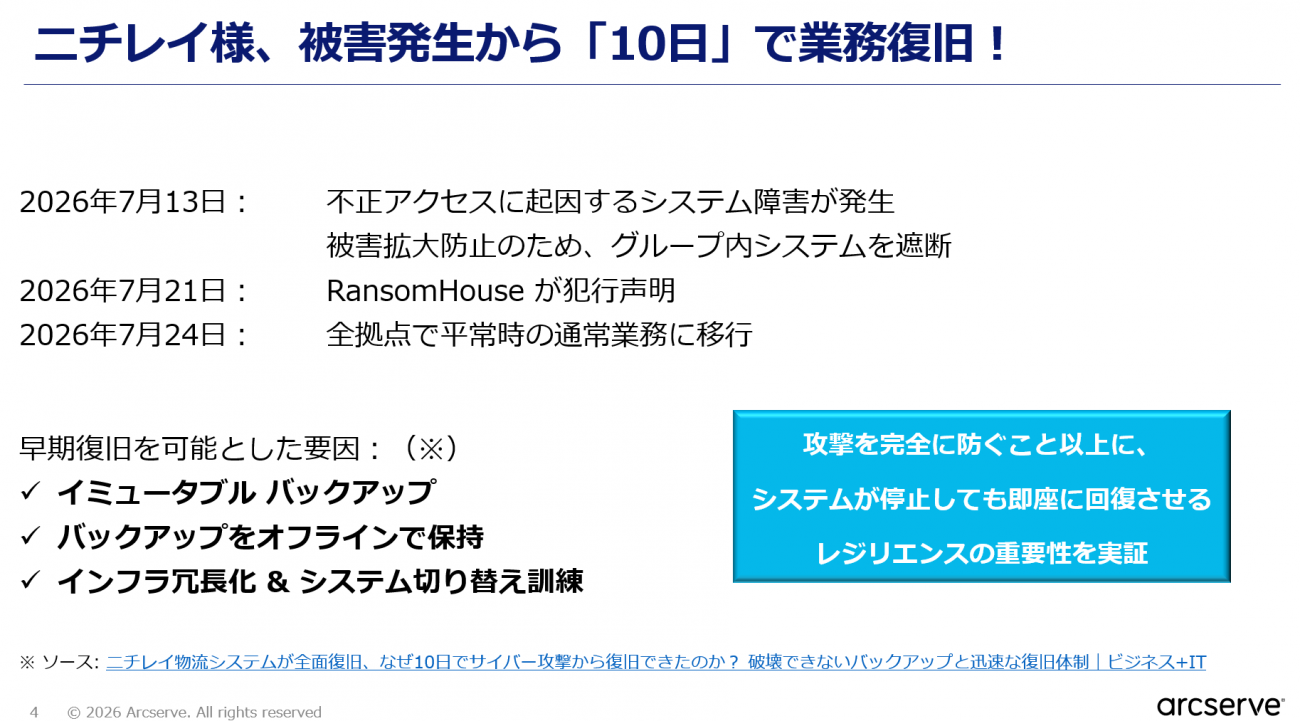
ニチレイは、データの改ざんや削除からバックアップデータそのものを保護する「イミュータブルバックアップ」を採用していた。これが、早期復旧に大きく寄与したという。また、バックアップとあわせて、平時から復旧手順・オペレーションの整備、定期的な訓練を組み合わせることが重要だと福田氏。こうした備えが、被害発生時にも復旧可能な状態を維持し、事業再開までの時間を縮める基盤となる。
この記事は参考になりましたか?
- Security Online Day 2026 Autumn レポート連載記事一覧
-
- ランサムウェア被害後の明暗を分ける、バックアップ対策と復旧オペレーションを総合的に強化する...
- オープンハウスの「事業のブレーキにならない」セキュリティ運用──現場伴走で急成長を支える仕...
- この記事の著者
-

EnterpriseZine編集部(エンタープライズジン ヘンシュウブ)
「EnterpriseZine」(エンタープライズジン)は、翔泳社が運営する企業のIT活用とビジネス成長を支援するITリーダー向け専門メディアです。データテクノロジー/情報セキュリティの最新動向を中心に、企業ITに関する多様な情報をお届けしています。
※プロフィールは、執筆時点、または直近の記事の寄稿時点での内容です

提供:arcserve Japan合同会社
【AD】本記事の内容は記事掲載開始時点のものです 企画・制作 株式会社翔泳社
この記事は参考になりましたか?
この記事をシェア

