




ランサムウェア被害後の明暗を分ける、バックアップ対策と復旧オペレーションを総合的に強化する手段とは?
初動対応が復旧の行方を握る──技術・組織の両面で「確実に機能する仕組み」を整備せよ


激しさを増すサイバー攻撃……。日本企業も相次いでランサムウェア被害に遭っており、その様子は連日のように報道されている。一方で、被害後に早期復旧できた企業、できなかった企業の差に注目が集まっている。本稿では、2026年9月17日に開催した「Security Online Day 2026 Autumn」より、Arcserve Japanの講演内容をレポートする。ここ数年で、侵入を未然に防ぐ対策には大きな前進が見られたが、被害後の復旧対策が疎かなままの企業も多い。いかに被害を最小限に抑え、迅速に事業を元通りに再開できるか。その実践に有効となる手段を、同社の福田康幸氏が解説した。
攻撃被害から早期復旧できた企業には、何が備わっていたのか
ランサムウェア被害に遭った企業・団体のなかには、調査や復旧にかなりの時間を要するケースも見られる。そして、当然だが復旧が長期化すればするほど、調査・復旧にかかる費用も高額になっていく。ランサムウェア被害による影響は、身代金の要求だけにとどまらない。基幹システムや業務システムが停止すれば、売上機会の損失、取引先や顧客への影響、信用低下といった問題にもつながり得る。
従来のセキュリティ対策では、境界型防御を中心に、不正侵入を事前に防止することに重点が置かれてきた。しかし、AIの悪用なども相まって攻撃の巧妙化・大規模化・高速化が進んだ今、すべての侵入を防ぐことは現実的に不可能である。
では、どうすべきか。答えは、出来る限り迅速に、かつ影響を最小限に抑えて復旧できる仕組みを、平時から整えておくほかない。福田氏は「復旧にかかる時間は、業務停止の長さに直結する。被害を受けることを前提に、事業を早期に復旧できる体制を整えなければならない」と訴える。これこそがサイバーレジリエンスの考え方である。

侵入型ランサムウェアの場合、業務データだけでなく、復旧手段であるバックアップデータも標的とされる。攻撃者は、バックアップデータを削除・暗号化したり、管理システムを利用不能にしたりすることで、標的とする組織の復旧を困難にする。バックアップが利用できなければ自力での復旧は難航し、当然、業務再開までに要する時間はさらに延びることになる。

直近、早期復旧の重要性を世に知らしめた事例として、福田氏はニチレイの取り組みを紹介した。同社は2026年7月、外部からの不正アクセスによりシステム障害に陥った。ネットワークの緊急遮断が行われ、マスメディアでも大々的に報道された。しかし、被害発生から約10日で、全拠点が通常稼働に戻る見込みだと発表したのである。多くの有名企業がサイバー攻撃により長期的な被害を受ける中で、この早期復旧は世間からも高く評価された。
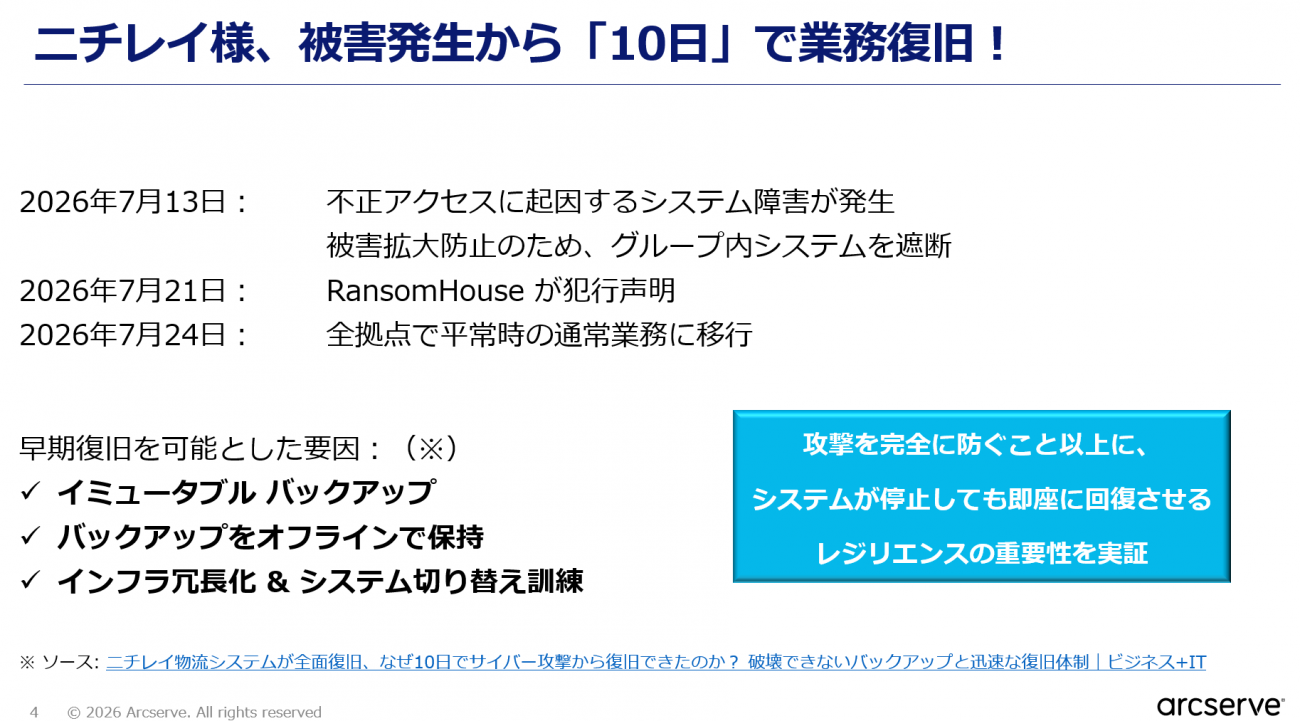
ニチレイは、データの改ざんや削除からバックアップデータそのものを保護する「イミュータブルバックアップ」を採用していた。これが、早期復旧に大きく寄与したという。また、バックアップとあわせて、平時から復旧手順・オペレーションの整備、定期的な訓練を組み合わせることが重要だと福田氏。こうした備えが、被害発生時にも復旧可能な状態を維持し、事業再開までの時間を縮める基盤となる。
「感染に気付かない期間」を見越した多世代バックアップが肝に
復旧困難になる要因の一つに、“感染前の状態”に戻せるバックアップが残っていないことがある。ランサムウェア攻撃の手口として、システムへの侵入後すぐにアクションを起こすのではなく、攻撃者が一定期間にわたって活動を潜伏させるケースは多い。その間、侵害に気付けなければ、暗号化・改変されたデータを含んだバックアップが取得されてしまい、正常な復旧ポイントが順に失われるおそれがある。
そのため、感染に気付くまでの期間を見越して、十分な世代数のバックアップを残しておくことが重要となる。そうすれば、感染に気付かない間も復旧可能なデータを残すことができる。

ただし、保持する世代数を増やせば、必要な保存容量や運用コストも増えることに……。そこで福田氏は、多世代バックアップを現実的に運用する仕組みとして、Arcserveのイメージバックアップ製品「Arcserve UDP」を紹介した。Arcserve UDPは、導入して最初にフルバックアップを取得し、以降は変更されたデータ分のみを取得していく「継続的な増分バックアップ」の仕組みを採用している。設定した保存世代数を超えると、最も古い増分データをベースとなるバックアップに自動でマージし、指定した世代数分のみを維持するという。

これにより、フルバックアップを定期的に再取得するような運用は原則として必要なくなり、バックアップ時間と保存先ディスクの消費を抑えながら、多世代の復旧ポイントを維持できるというわけだ。初期設定では7世代を保持でき、運用要件に応じて最大1,440世代まで保持設定できる。
加えて、Arcserve UDPは重複排除機能も備えている。同じデータを重複して保存しないことで、バックアップに必要な容量を抑え、より多くの世代を保持しやすくする機能だ。対象データの種類や重複率によって効果は異なるものの、同機能を活用することで、バックアップ容量を5~6割程度削減できるケースもあるという。継続的な増分バックアップと重複排除を組み合わせることで、必要なストレージ容量を抑えながら、ランサムウェアの潜伏期間も見据えた多世代バックアップ運用を実現できる点が特徴だ。
仮想マシン環境で速やかに復旧ポイントを特定する
バックアップデータを保存していても、どの復旧ポイントにマルウェア感染や異常の兆候があるのか見極めなければ復旧作業は進まない。かつては、その候補となる世代を検証環境へリストアし、システムを一つひとつ起動して状態を確認するのが一般的だった。しかし、それではバックアップの容量が大きいほどリストアに時間を要し、復旧ポイントを特定するまでには数日を費やすこともある。
福田氏は、「健全な復旧ポイントを確認するためだけに何日もかけてリストアを繰り返すことは、もはや現実的ではない。バックアップから速やかに仮想マシンを起動して検証できる環境が、早期の業務再開の鍵になる」と指摘する。
その手段として有効となるのが、Arcserve UDPの「インスタントVM」という機能だ。バックアップデータを一時的な仮想ディスクとして仮想基盤にマウントし、“そのデータを参照する仮想マシン”を起動する機能だ。データを本番用ストレージへ全量リストアする処理は必要なく、候補となる復旧ポイントからOSやアプリケーションを起動し、動作状況をすぐに確認できる。そのため、復旧先の見極めに要する時間を短縮しやすい。検証環境では、複数世代の復旧ポイントを起動して状態を比較する運用も可能だ。

さらに、バックアップされた復旧ポイントを仮想ディスクとしてマウントし、マルウェアや悪質なファイルが含まれていないかを事前にスキャンできる「アシュアード セキュリティ - マルウェア スキャン」という機能も備わっている。リストア前の検出結果をもとに、復旧候補となるバックアップの健全性を判断できるというわけだ。スキャンはバックアップまたはレプリケーションのプランに組み込まれ、定期的な実行に対応している。

こうした機能群により、多世代にわたり保持したバックアップを迅速に起動・検証しながら、必要に応じてマルウェアスキャンも行うことで、被害発生後に復旧ポイントを探す時間を抑え、より早期の業務再開につなげられるのがArcserve UDPなのである。
イミュータブルストレージが、復旧可能性の確度をさらに高める
なお、侵入型のランサムウェアには、攻撃者が管理者権限を奪取し、正当な権限を悪用して、復旧ポイントサーバー(RPS)が管理するバックアップデータの削除・暗号化を試みるケースもある。RPS側のバックアップデータが利用できなくなれば、同じく復旧作業は大きく難航する。
バックアップを本番環境から分離して保管する方法としては、テープなどの可搬メディアによるオフライン保管、別環境やクラウドへのコピー保管などがある。ただし、可搬メディアの運用には搬送・保管・交換といった手作業がともない、クラウド保管の場合は、データ量や回線帯域に応じて転送時間・コストを考慮する必要がある。

こうした分離保管を補う選択肢として、福田氏はイミュータブルストレージの有効性を訴えた。これは、あらかじめ定めた保持期間中、バックアップデータを「変更・削除できない状態」で保持する仕組みだ。Arcserveは、この仕組みを備えた「CRS(Arcserve Cyber Resilient Storage)」と、クラウド型の「クラウド CRS(Arcserve Cloud Cyber Resilient Storage)」を提供する。前者はオンプレミス環境で、後者は既存のRPSからArcserveのクラウドストレージへバックアップデータを保存する形態となっている。いずれもArcserve UDPと連携し、バックアップデータの保管先として利用できる。

RPSからCRSへバックアップデータが保存されると、CRSは設定した取得時刻と保存期間に従い、データストアのイミュータブルスナップショットを自動で取得する。保持期間中は、万が一バックアップ管理者の認証情報が侵害された場合でも、通常の管理操作ではイミュータブルスナップショットを変更・削除できないよう設計されている。また、RPS側のデータストアが破壊される事態になっても、RPSを復旧または再構築したうえで、CRS側のデータストアをインポートし、保護されたスナップショットを使って復旧作業を進められる。

繰り返しになるが、攻撃者はバックアップデータを狙い、復旧の手段を断つ。これに対抗し、復旧可能性を確保するためには、RPSとは分離され、変更・削除を防止する保管先を用意することが重要だ。
復旧手順は検証できているか? 復旧テストは十分か?
ただし、バックアップシステムやイミュータブルストレージを導入しただけでは、そのポテンシャルを活かし切れないことを押さえておこう。重要なのは、技術的対策とあわせて復旧手順を整備することだ。手順の確認・検証ができていなければ、インシデント発生時に混乱やイレギュラーが発生することは容易に想像でき、結局、業務再開まで時間を要することになる。
皆さんの組織では、復旧マニュアルが整備されているだろうか。また、定期的な復旧テストは実施しているだろうか。できていない場合、有事の際に必要な作業や判断の順序を把握できず、対応の初動が遅れる可能性が高い。システムの復旧は、最初の数時間~数日がその後の業務・事業再開の行方を左右する。
たとえば、先述したCRSのようなRPSから分離した保管先のバックアップを利用する場合は、RPSの復旧または再構築、データストアのインポート、対象システムのリストアといった手順を想定しておく必要がある。自社の環境でどこまで復旧可能か、誰がどの作業を担うのかを、平時から確認しておこう。
なお、本番運用中に復旧テストを行うことには不安を感じる方もいるだろう。そこで、Arcserve UDP 10.0以降では、既存のデータストアを読み取り専用のデータストアとしてインポート・マウントする機能が搭載されている。元の書き込み可能なデータストアを変更することなく、リストアやバックアップデータの確認に利用できるため、通常のバックアップ運用への影響を抑えながら復旧手順を検証できる。読み取り専用でインポートしたデータストアでは、バックアップ、マージ、パージの各ジョブは実行されない。

もちろん、技術面のテストとあわせて、組織としての対応手順も確認しておきたい。福田氏は、IPA(情報処理推進機構)が無料公開している「セキュリティインシデント対応机上演習教材」の活用を推奨した。同教材では、ランサムウェア感染を想定したシナリオをもとに、受講者がグループで対応方針や方法を検討し、発表する一連のプログラムを学べる。報告、意思決定、復旧方針の検討に必要な連携を、机上で確認できる。
さらにArcserveは、バックアップと復旧の操作を実機で体験できる無償ハンズオントレーニングや、Web上でも学べるオンラインによるトレーニングも提供している。こうした材料を活用しながら、復旧の技術手順とインシデント対応の役割分担を繰り返し確認する習慣を育てていこう。

4つの復旧対策を分断させずに設計・運用せよ
ここまでの話を総括する。ランサムウェア被害からの早期復旧に向けては、バックアップを取得するだけでは十分ではない。①感染前の復旧ポイントを確実に残す多世代バックアップ、②復旧候補を見極めるインスタントVMやマルウェアスキャン、③バックアップそのものを守るイミュータブルストレージ、④有事の初動対応を確実なものとする復旧テストと訓練──この4つを組み合わせることで、総合的な復旧能力を高めていくことが重要だ。
忘れてはいけないのは、これらを個別の対策として導入するのではなく、一連の復旧プロセスとして設計・運用することだ。平時から復旧に使えるデータを確保し、その健全性を確認し、バックアップを攻撃から守り、想定した手順で復旧できるかを繰り返し検証する。こうした備えが、ランサムウェア攻撃時の被害を最小限に抑え、事業再開までの時間を短縮するサイバーレジリエンスの強靭化につながる。
この記事は参考になりましたか?
提供:arcserve Japan合同会社
【AD】本記事の内容は記事掲載開始時点のものです 企画・制作 株式会社翔泳社
この記事は参考になりましたか?
この記事をシェア


