




2026年10月19日、KPMGジャパンは、国内企業のサイバーセキュリティへの取り組みに関する実態調査「サイバーセキュリティサーベイ2026/27」の速報版を発表した。対象は国内上場企業および売上高1,000億円以上の未上場企業で、420社のセキュリティ責任者・担当者が回答している。
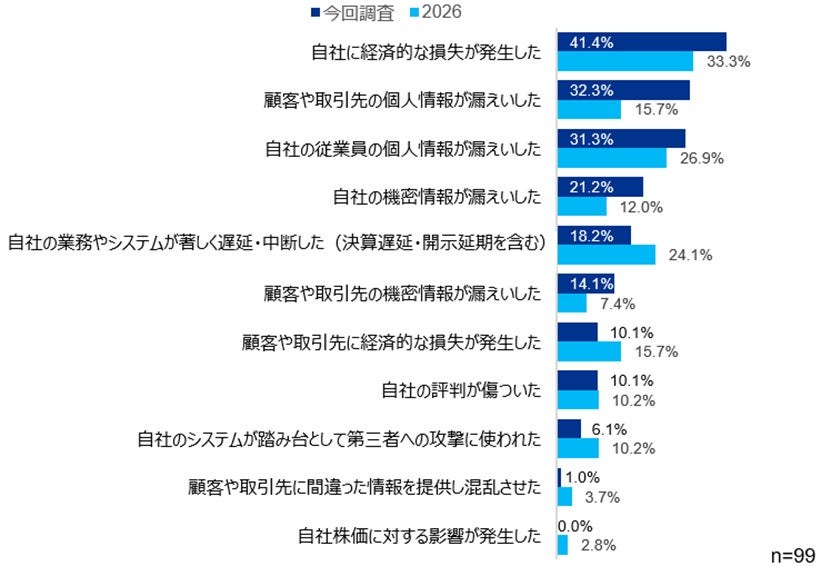
調査によるとインシデントで業務上の影響があった企業のうち、41.4%で経済的損失が発生。顧客・取引先の個人情報漏えいは32.3%、自社従業員の個人情報漏えいは31.3%だった。発生経路では「国内の委託先・取引先」経由が14.1%で最も高く、前回調査の10.8%を上回っている。
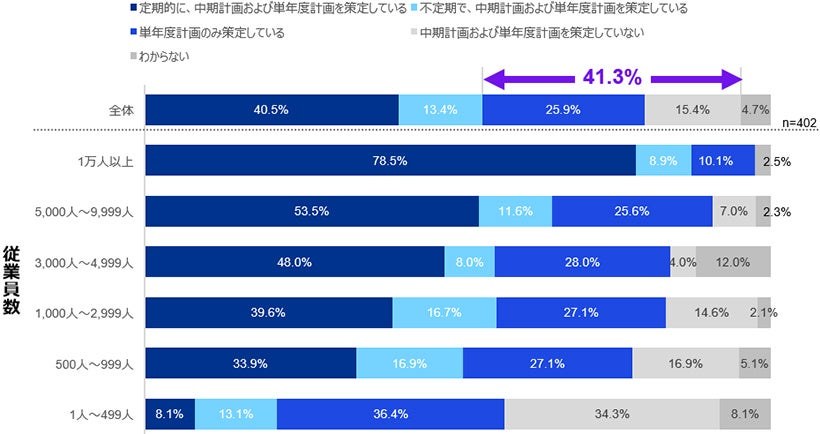
また、管理態勢では、56.9%が予算を前年から増加させた。一方で41.3%が中期計画を策定しておらず、専任人数0人の企業も46.9%に上ったとのことだ。
海外子会社については、対策の決定を子会社に委ねる企業と、対策を把握していない企業が合計38.3%となり、国内子会社の20.6%を上回った。委託先管理の施策はいずれも実施率4割未満にとどまる。内訳は、セキュリティ指針の整備が31.4%、選定時のアンケート取得が36.6%、システム等による一元管理が9.4%である。一方、SCS評価制度を参照する企業は53.1%となった。
対策面では、資産管理で「運用の一部に課題がある」との回答が45.4%に。緊急度が高い脆弱性へのパッチを公開から1ヵ月以内に適用する企業は52.1%にとどまる。ゼロトラスト原則に基づくアクセス制御は82.3%が導入済みまたは検討中だが、サイバーBCPの策定は28.7%、経営層を含む訓練の実施は21.8%だった。今後の導入検討ではマイクロセグメンテーション、NDR等が42.9%で最多となった。
AIについては、生成AIを96.6%、AIエージェント・自律型AIを47.9%が利用または検討している。責任者(CAIO/CISO等)を定義している企業は26.8%にとどまった。AIエージェントのガバナンスは、整備済みが29.9%、必要性を認識しつつ未整備が61.2%だった。また、AIエージェントを利用する企業では、全社的な把握ができていないとの回答が23.0%で最多となった。セキュリティ運用では、81.7%がアラート要約・トリアージなどへのAI活用に期待している。
【関連記事】
・イタリアを発信元とするサイバー攻撃が「前年同期比約75倍」に増加──サイバーセキュリティクラウド調査
・業務で生成AI利用の約4割が「禁止後も利用継続」か──サイバーセキュリティクラウド調査
・AIセキュリティ事業に進出したサイバーセキュリティクラウド、製品の第一弾は「ゲートウェイ(門番)」
この記事は参考になりましたか?
- 関連リンク
- この記事の著者
-

EnterpriseZine編集部(エンタープライズジン ヘンシュウブ)
「EnterpriseZine」(エンタープライズジン)は、翔泳社が運営する企業のIT活用とビジネス成長を支援するITリーダー向け専門メディアです。データテクノロジー/情報セキュリティの最新動向を中心に、企業ITに関する多様な情報をお届けしています。
※プロフィールは、執筆時点、または直近の記事の寄稿時点での内容です

この記事は参考になりましたか?
この記事をシェア

