





日本アイ・ビー・エム(以下、日本IBM)は2026年10月13日、フロンティアAI時代のサイバーセキュリティに関する記者説明会を開催し、AIを活用した自動化および自律型のセキュリティソリューションを発表した。
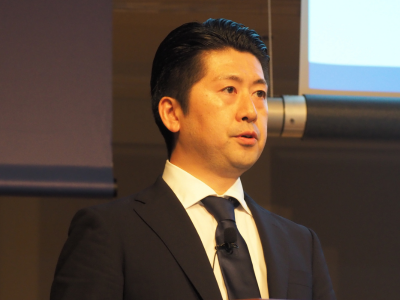
昨今、ウェブアプリケーションの脆弱性悪用やサプライチェーンを経由した侵害が増加しており、内閣官房国家サイバー統括室(NCO)からもアカウント管理やログ監視をはじめとする基本対策の徹底に関する注意喚起が出されている。説明会には同社 執行役員でコンサルティング事業本部 成長戦略統括事業部 サイバーセキュリティー事業 セキュリティー・ソリューション&デリバリー担当の藏本雄一氏と、執行役員 兼 技術理事のテクノロジー事業本部 技術戦略本部の藤田一郎氏が登壇。攻撃側がフロンティアAIを用いて高速かつ高度な攻撃を仕掛ける現状に対し、防御側もAIを前提とした「AIファースト」な対応へと舵を切る必要性を提示した。

(左から)日本アイ・ビー・エム株式会社 執行役員 コンサルティング事業本部 成長戦略統括事業部
サイバーセキュリティー事業 セキュリティー・ソリューション&デリバリー担当 藏本雄一氏、
同社 執行役員 兼 技術理事 テクノロジー事業本部 技術戦略本部 藤田一郎氏
説明会で紹介されたIBMの最新調査「X-Force Threat Intelligence Index 2026」によると、外部公開アプリケーションの悪用が全体の40%を占め、サードパーティー侵害の件数も過去5年で約4倍に増加しているという。さらに「2026年データ侵害のコストに関する調査レポート」では、データ侵害の平均被害額が499万米ドルに達し、侵害の検知から封じ込めまで平均247日間を要するなど、被害の拡大と長期化が顕著であることが示された。藏本氏はデータ侵害の察知までに平均183日(約6ヵ月)を要する現状について「正規の認証情報が悪用されるとログ上は本人が活動しているように見えるため、侵入されていることに気づくのにそもそも長期間かかってしまう」と分析する。

こうした深刻なリスク背景を踏まえ、同社は脆弱性管理ツール「IBM Concert」や、オープンソースソフトウェア(OSS)の未知の脆弱性を早期検知・修正する「Project Lightwell」などの具体的なソリューションを紹介した。IBM Concertは、ソフトウェア部品表(SBOM)や環境情報、CVSS(共通脆弱性評価システム)などの複数指標からリスクの高い領域を自動で優先順位付けし、パッチ適用ワークフローを迅速化する。

また、Red Hatとともに50億米ドル規模の投資を行うProject Lightwellでは、企業が使用する特定のOSSとそのバージョンをAIで能動的にスキャンし、CVE(共通脆弱性識別子)が公開される前に修復モジュール(Fix)を作成・配信する取り組みを展開しており、既にJava環境で400件以上の未知の脆弱性を修正した実績があるという。
さらに同社は、パロアルトネットワークスと共同で開発を進める仮想パッチ技術の組み込みにより、本編コードの修正完了を待たずにネットワーク層で攻撃を遮断し、恒久対策まで無防備になるリスク期間を最短化する複合アーキテクチャーの全体像を公表した。10月以降にサービス提供開始予定だという。

あわせて、AIエージェントによる自律型セキュリティのビジョンを明かした。リスク評価を担う「ARGO」、自動防御を行う「ADA」、脅威の検知と対応を担当する「ATOM」という3種のエージェントを連携させ、人間の手作業では追いつかない攻撃速度に対抗する構成である。藤田氏は、AIエージェントを活用した攻撃に関するパロアルトネットワークスのレポートを提示し「人間では数週間かかっていた攻撃が10時間程度で終わったという報告もある」と話す。CVEの公開件数が2026年には6万6000件以上に達し、2030年には年間100万件を超えるとの予測も交え「あるCVEが公開されてから10時間で穴を埋められるユーザーはあまり多くない。短時間化と脆弱性の増大という2つのファクターを見ると、攻撃側が優位に立っていると言わざるを得ない」と危機感を示した。そのうえで「攻撃側のスピードが数週間から10時間程度に短縮される中、防御側も自動化と自律化を進めなければ間に合わない」と語った。
また、質疑応答において国内の小規模パートナー企業におけるセキュリティ対策の限界について問われた藏本氏は「小規模企業に100点満点の対策を求めるのは難しいため、規模に応じてEDR(Endpoint Detection and Response)の導入や状態を新しく保つなど、できるところをしっかりやっていくことが大切だ」と述べ、一律的な切り捨てではなくサプライチェーン全体で包括的にリスクアセスメントを推進する重要性を強調した。
今後の展望について同社は、運用の主体を「IBMによるAI活用支援(段階1)」から「ユーザー自らのAI活用(段階2)」、そして最終的な「AIによる自律運用(段階3)」へと段階的にシフトさせていく方針を示している。藏本氏は「これまでは人間中心で頑張ってきたが、防御のスピードが攻撃に追いつかなくなってきた。防御側もAIを活用してスピードを上げることが必要であり、自社の運用で培った実践知を基にAIを用いた包括的な支援を推進する」と強調した。藤田氏も「人間主導の手作業では間に合わない領域に対しては、自律型エージェントの導入などを積極的に進めていく必要がある」と語り、組織のセキュリティ運用を「人中心」から「AIとの協働および自律運用」へと段階的に進化させる重要性を訴えた。

日本IBMは自社のソフトウェア開発やセキュリティ運用で得た実践知を顧客へ還元し、セキュア・バイ・デザインの理念に基づき、フロンティアAIの安全な社会実装と企業の持続的な防衛体制構築を支援していく構えだ。
【関連記事】
・NTTドコモビジネスと日本IBM、AIで協業 Trusted Data Fabric構想の実現目指す
・「IBM Bob」セルフホステッド型を発表 オンプレ、プライベート、ソブリン環境でもAI駆動開発が可能に
・琉球銀行、“AI前提”の時代に向け日本IBMと協業 沖縄経済の新たな収益機会創出にも
この記事は参考になりましたか?
- この記事の著者
-

小山 奨太(編集部)(コヤマ ショウタ)
EnterpriseZine編集部所属。製造小売業の情報システム部門で運用保守、DX推進などを経験。
※プロフィールは、執筆時点、または直近の記事の寄稿時点での内容です

この記事は参考になりましたか?
この記事をシェア
