




ただの読み物(レポート)は役に立たない──本当に機能する脅威インテリジェンスを組織へ実装せよ
「未知の脅威」を過度に恐れるな、インテリジェンスの活用で正確かつ能動的な対策が可能になる


2026年7月、Recorded Futureが日本でCISOラウンドテーブルを開催。それに合わせ、2人の専門家が来日した。日本において、脅威インテリジェンスを活用したサイバー防衛の戦略・対策を真に実現できている企業はどれほど存在するだろうか。なんとなくベンダーや調査会社から提供される脅威レポートに目を通し、なんとなく自社のIT資産の脆弱性スコアを管理し、とりあえず自分たちなりに優先順位付けをしてみる……。そんな運用を続けている組織も少なくないだろう。「インテリジェンスを活用している」とはいったいどういう状態を指すのか。2人に対し話を伺ってみた。
組織のインテリジェンス能力を強化せよ
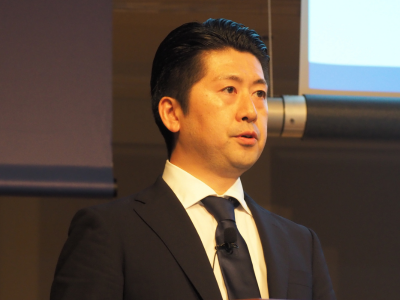
現在、我々は押し寄せる脆弱性の“洪水”と、Mythosに代表される新たな技術の台頭に直面している──米国の著名な脅威インテリジェンス・アナリストであり、数々の政府機関に提言を行うアレクサンダー・レスリー(Alexander Leslie)氏は、世界全体における脆弱性件数の推移を提示した。
同氏によれば、2024年には世界全体で約4万3,000件の脆弱性が報告されたが、2026年には約7万件に達する見込みだとされている。この莫大な数字を前に、従来の方法でパッチを当て続けることは現実的に不可能だ。そこでAIの活用や自動化に期待が集まるわけだが、レスリー氏は「AIは、何かが起こってから意思決定を下すまでの『インテリジェンスの遅延』を縮小し、本当に重要なシグナル、意思決定、アクションを特定するためにこそ使われるべきだ」との持論を展開する。

Recorded Future, Inc. Senior Advisor Goverment Affairs
アレクサンダー・レスリー(Alexander Leslie)氏
なお、取材した2026年7月初旬の時点では、攻撃者がAIを使って自律的に攻撃チェーン全体を自動化している動きはまだ見られないと同氏は述べていた。ただし、攻撃プロセスの一部をAIで自動化する動きはすでに普及しつつあり、攻撃の高速化・大規模化は現実の脅威として皆さんも認識していることだろう。
これに対し、防御側もAI活用によって防衛サイクルを圧縮・高速化しなければ、攻撃者のスピードに対抗できなくなる。特に、日本を取り巻く脅威状況は深刻なようだ。地理的・政治的要因から、2つの異なる側面で強い圧力を受けているという。
- 大量のサイバー犯罪:日本におけるフィッシング、オンライン銀行詐欺、ランサムウェアなどの被害率は、北東アジアの他地域と比較しても不釣り合いなほど高い
- 高度で戦略的な国家支援型活動:中国、ロシア、北朝鮮などの国家アクターによるスパイ活動や影響工作がさらに激化
こうした情勢に対し、日本政府も能動的サイバー防御の環境整備を進めるなど対策を急いでいる。特に、官民での情報共有のあり方を変えようとしている現在の政策動向に、レスリー氏は注目している。
ただし、これは国家安全保障の分野だけに収まる話ではない。民間企業におけるサイバー防衛の体制と、組織における意思決定層のインテリジェンス能力を早急に高めなければいけないと同氏は警鐘を鳴らす。
会員登録無料すると、続きをお読みいただけます
-
- Page 1
-
- Page 3
この記事は参考になりましたか?
- Security Online Press連載記事一覧
-
- YKK APのセキュリティリーダーが形骸化した施策に喝!パッチ適用・基盤刷新も“強気の姿勢...
- なぜこのタイミング?IPAがブランド刷新に込めるAI社会実装への想い 経産省とデジタル庁も...
- ただの読み物(レポート)は役に立たない──本当に機能する脅威インテリジェンスを組織へ実装せ...
- この記事の著者
-

名須川 楓太(編集部)(ナスカワ フウタ)
サイバーセキュリティとAI(人工知能)の分野を中心に、ソフトウェア/ハードウェアを問わず国内外の最新技術やルールメイキング動向を取材。そのほか、DX推進、IRなどのコーポレート領域でも情報を発信。※取材のご案内等は個人のメールアドレスか、EnterpriseZine編集部の問い合わせ窓口にお願いいた...
※プロフィールは、執筆時点、または直近の記事の寄稿時点での内容です

この記事は参考になりましたか?
この記事をシェア
