




富士通は、サイバー攻撃の兆候把握から組織内のリスクの調査・対処まで包括的に支援するセキュリティサービスの提供を開始した。
同サービスは、ダークウェブ監視、アタックサーフェスマネジメント(ASM)、脅威ハンティングを組み合わせることで、顧客の環境における潜在的なサイバーリスクを早期に発見し、具体的な対策立案まで一貫して支援するというもの。なお、ダークウェブ上の脅威情報やASM機能の提供にあたっては、KELAとの協業に基づくソリューションを活用することで、より高度なリスクの可視化と迅速な対策の判断を可能にするとしている。
同サービスにより、日本政府が推進する能動的サイバー防御の対応に向け、民間企業は攻撃を受けてから対応する従来型の防御に加え、攻撃の兆候を早期に把握し、被害発生前の対策につなげることが可能になるとのことだ。
サービス概要
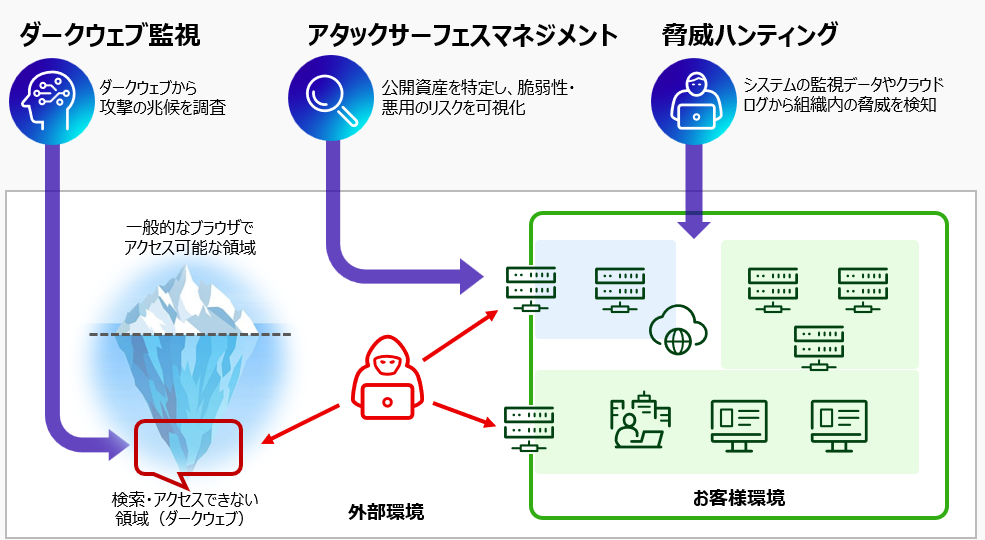
ダークウェブ監視、ASM、脅威ハンティングの3つの機能群で構成。それぞれで発見されたリスクや脅威について富士通のセキュリティ専門家が分析を行い、被害拡大防止策の提案、継続的な監視・運用を支援するという。脅威の発見から分析、初動対策の立案まで包括的なサービスを提供することで、サイバー攻撃への早期対応力とサイバーレジリエンス強化に貢献すると述べている。
ダークウェブ監視
アンダーグラウンドフォーラムや攻撃者コミュニティなどのダークウェブからKELAが収集した脅威情報を活用し、顧客に関する認証情報などの漏えい状況や攻撃の兆候を調査・監視・分析する。また、富士通のサイバーセキュリティ分野における知見を用いて、その影響を評価し、必要な対策の立案を支援するという。
アタックサーフェスマネジメント
インターネット上に公開されている顧客の資産を継続的に把握し、KELAの脅威インテリジェンスと富士通の知見を活用して脆弱性や悪用されるリスクを可視化。加えて、その結果を分析し、顧客が優先的に対処すべきリスクの特定と対策立案を支援するとのことだ。
脅威ハンティング
富士通のコンサルティング事業ブランド「Uvance Wayfinders」のホワイトハッカーチームが、これまでのRed Teamテストで培った実際の攻撃手法に基づく知見と対処経験を活用して、顧客のシステムに残されている監視データやクラウド監査ログを分析。これにより、既存の監視環境ではインシデントとしてアラートが上がらず認知が困難な脅威を調査するという。また、顧客の被害の有無や、発見した脅威における初動対処の支援だけでなく、ログ収集・保存体制についても評価・検証を実施するとしている。
【関連記事】
・アクセンチュアとGoogle Cloud、「AI駆動型サイバー脅威」に対する“能動的セキュリティ”実現支援で協力
・クラウドストライク、自律対応ハーネスを備えたセキュリティ特化型フロンティアモデルをNVIDIAと共同開発
・ServiceNow、自律型AIを組み込んだ6つのセキュリティ統合ソリューションを発表
この記事は参考になりましたか?
- 関連リンク
- この記事の著者
-

EnterpriseZine編集部(エンタープライズジン ヘンシュウブ)
「EnterpriseZine」(エンタープライズジン)は、翔泳社が運営する企業のIT活用とビジネス成長を支援するITリーダー向け専門メディアです。データテクノロジー/情報セキュリティの最新動向を中心に、企業ITに関する多様な情報をお届けしています。
※プロフィールは、執筆時点、または直近の記事の寄稿時点での内容です

この記事は参考になりましたか?
この記事をシェア
