




“人質状態”の認証基盤を8ヵ月で解放──OktaからPingOne移行で「主導権」を取り戻す
Okta代理店のクラウドネイティブが奮闘した、IdP移行のリアル


全社で利用するSaaSや業務システム、端末へのアクセスを支えるIdP(アイデンティティプロバイダー)は、企業の認証・認可の起点となる重要な基盤だ。一方、移行には設計変更や検証、運用の見直しなど大きな負荷がともなうため、価格体系の変更や自社要件とのずれを感じても、容易には見直せないケースがある。ゼロトラストを前提としたITインフラの設計・導入支援を手がけ、Oktaの販売代理店でもあるクラウドネイティブは、2017年の創業以来、約9年間利用してきたOktaからPingOneに認証基盤を移行した。8ヵ月間におよぶ移行検証で何が見えたのか。同社 取締役の磯辺和彦氏に、IdP移行の現実と、自社に認証基盤の主導権を取り戻すためのポイントを聞いた。
いつしかIdPは乗り換え不可能な“人質状態”に
OktaやMicrosoft Entra IDなどのIdPは、SaaSへのSSOや業務システムへのアクセス制御、多要素認証(MFA)、端末管理、従業員アカウントのライフサイクル管理を担う。多くの企業にとって、IdPは日々の業務を支えるアクセス管理の中核でもある。
そのため、一度導入したIdPを別製品に移行することは容易ではない。SSOの再設定やユーザー属性のマッピング、認証ポリシーの見直しに加え、Microsoft IntuneやJamfなどMDM(モバイルデバイス管理)製品との連携・再構築が必要になるからだ。対象が数十〜数百のアプリに及べば、相応の工数とコストがかかる。設定ミス一つで全社の業務が止まりかねないため、単なる製品の入れ替えではなく、全社横断プロジェクトとなる。
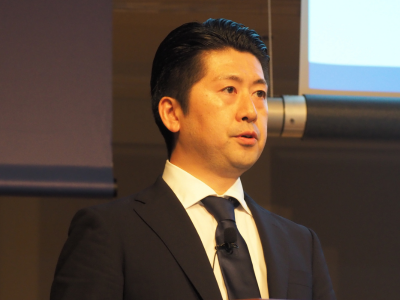
クラウドネイティブでID管理システムスペシャリストを務める取締役の磯辺和彦氏は、この状況を「認証基盤が人質に取られている」と指摘する。
「IdPは全社員が毎日利用する基盤です。影響範囲が広いため、情報システム部門が移行に慎重になるのは当然でしょう」(磯辺氏)
※この記事で紹介したサービスの資料をダウンロードいただけます。資料は会員の方のみダウンロードしていただけます。
この記事は参考になりましたか?
- Security Online Press連載記事一覧
-
- “人質状態”の認証基盤を8ヵ月で解放──OktaからPingOne移行で「主導権」を取り戻...
- YKK APのセキュリティリーダーが形骸化した施策に喝!パッチ適用・基盤刷新も“強気の姿勢...
- なぜこのタイミング?IPAがブランド刷新に込めるAI社会実装への想い 経産省とデジタル庁も...
- この記事の著者
-

EnterpriseZine編集部(エンタープライズジン ヘンシュウブ)
「EnterpriseZine」(エンタープライズジン)は、翔泳社が運営する企業のIT活用とビジネス成長を支援するITリーダー向け専門メディアです。データテクノロジー/情報セキュリティの最新動向を中心に、企業ITに関する多様な情報をお届けしています。
※プロフィールは、執筆時点、または直近の記事の寄稿時点での内容です

提供:株式会社クラウドネイティブ
【AD】本記事の内容は記事掲載開始時点のものです 企画・制作 株式会社翔泳社
この記事は参考になりましたか?
この記事をシェア
